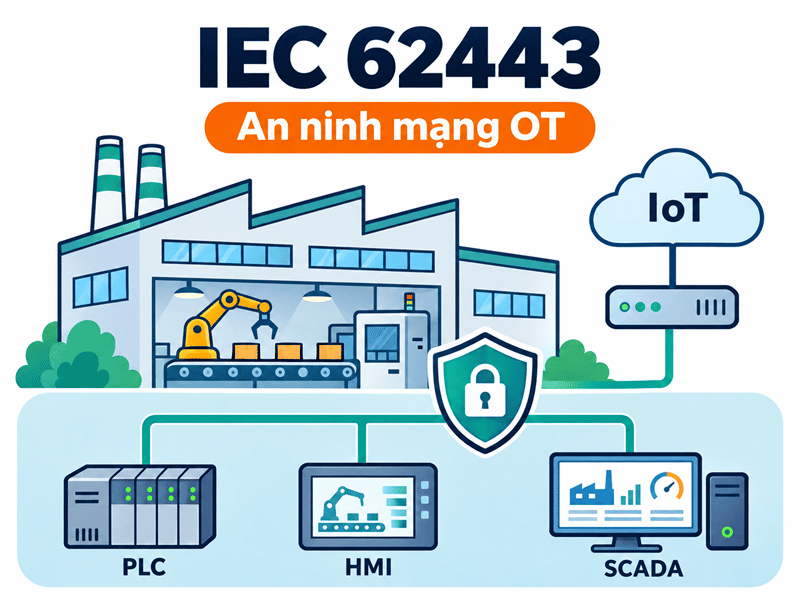
Kết nối PLC, SCADA và IoT giúp nhà máy theo dõi sản xuất, khai thác dữ liệu và hỗ trợ kỹ thuật từ xa. Tuy nhiên, mỗi kết nối mới cũng có thể mở thêm đường truy cập vào hệ thống điều khiển.
Tiêu chuẩn IEC 62443 cung cấp khung quản lý an ninh mạng OT phù hợp với môi trường công nghiệp, nơi sự cố có thể làm dừng dây chuyền hoặc ảnh hưởng đến an toàn con người. Bài viết giải thích cấu trúc bộ tiêu chuẩn, mức bảo mật và cách nhà máy SME từng bước áp dụng.
I. Tiêu chuẩn IEC 62443 là gì?
1. Khung bảo mật cho hệ thống điều khiển công nghiệp
IEC 62443 là bộ tiêu chuẩn và tài liệu hướng dẫn về bảo mật hệ thống điều khiển công nghiệp (IACS). Phạm vi bao gồm con người, quy trình và công nghệ trong suốt vòng đời: từ thiết kế, phát triển sản phẩm đến tích hợp, vận hành và bảo trì.
Thay vì chỉ yêu cầu lắp phần mềm hoặc tường lửa, bộ tiêu chuẩn giúp doanh nghiệp xác định tài sản cần bảo vệ, đánh giá rủi ro và phân công trách nhiệm giữa các bên.
2. Vì sao có tên ISA/IEC 62443?
Bộ tài liệu được phát triển bởi ủy ban ISA99 của ISA, phối hợp với nhóm IEC TC65/WG10. Vì vậy, doanh nghiệp thường gặp tên gọi ISA/IEC 62443, cùng các phiên bản công bố dưới tên ISA hoặc IEC.
3. Áp dụng xuyên ngành
Năm 2021, IEC công nhận 62443 là bộ tiêu chuẩn “ngang” — có khả năng áp dụng xuyên ngành. Nhà máy thực phẩm, dệt may, nhựa, hóa chất hay hệ thống năng lượng đều có thể sử dụng khung này cho môi trường tự động hóa của mình.
II. Vì sao an ninh mạng OT khác an ninh mạng IT?
Trong IT, sự cố thường tác động đến dữ liệu và dịch vụ thông tin. Trong OT, một lệnh sai còn có thể thay đổi tốc độ động cơ, nhiệt độ hoặc trình tự vận hành máy.
| Tiêu chí | IT doanh nghiệp | OT nhà máy |
| Ưu tiên thường gặp | Bảo mật, toàn vẹn, sẵn sàng — CIA | An toàn con người; sau đó thường là sẵn sàng, toàn vẹn, bảo mật — AIC |
| Vòng đời | Thường thay đổi nhanh hơn | Có thể 15–20 năm hoặc lâu hơn |
| Vá lỗi, khởi động lại | Có thể tổ chức tương đối linh hoạt | Phải kiểm thử và phối hợp lịch dừng máy |
| Truyền thông | Nhiều cơ chế bảo mật hiện đại | Có thể còn Modbus truyền thống thiếu xác thực, mã hóa |
| Hậu quả sự cố | Gián đoạn dịch vụ, mất dữ liệu | Dừng máy, sai chất lượng, ảnh hưởng an toàn |
CIA và AIC là cách diễn giải ưu tiên thường gặp, không phải thứ tự cố định cho mọi hệ thống. NIST nhấn mạnh bảo vệ OT phải đồng thời đáp ứng yêu cầu về hiệu năng, độ tin cậy và an toàn.
Doanh nghiệp có thể dùng ISO/IEC 27001 để quản lý an toàn thông tin ở cấp tổ chức, kết hợp IEC 62443 cho yêu cầu đặc thù của hệ thống công nghiệp. ISO/IEC 27001 cũng có thể bao gồm OT nếu phạm vi áp dụng được xác định phù hợp.
Xem thêm: Bảo mật giao thức công nghiệp.
III. Cấu trúc bộ tiêu chuẩn IEC 62443
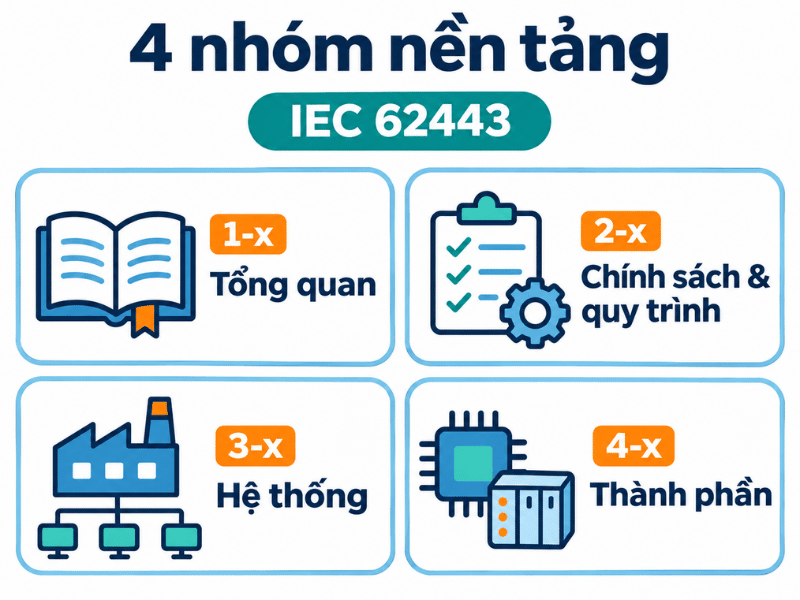
Bốn nhóm dưới đây là điểm bắt đầu để hiểu cấu trúc chính của bộ tiêu chuẩn:
| Nhóm | Nội dung | Phần tiêu biểu |
| 1-x: Tổng quan | Thuật ngữ, khái niệm, mô hình | 1-1; hướng dẫn IIoT tại 1-6 |
| 2-x: Chính sách và quy trình | Chương trình bảo mật, dịch vụ, quản lý bản vá | 2-1, 2-3, 2-4 |
| 3-x: Hệ thống | Đánh giá rủi ro, thiết kế và yêu cầu bảo mật hệ thống | 3-2, 3-3 |
| 4-x: Thành phần | Phát triển sản phẩm an toàn và yêu cầu kỹ thuật thành phần | 4-1, 4-2 |
* Lựa chọn tiêu chuẩn theo vai trò triển khai
- Chủ nhà máy: dùng 2-1 để xây dựng chương trình bảo mật; 3-2 để đánh giá rủi ro, chia vùng và xác định mức bảo mật mục tiêu; 3-3 để đặt yêu cầu kỹ thuật hệ thống.
- Nhà tích hợp, đơn vị dịch vụ: tham chiếu 2-4 cho chương trình bảo mật trong quá trình cung cấp dịch vụ.
- Nhà sản xuất thiết bị, phần mềm: áp dụng 4-1 cho vòng đời phát triển an toàn và 4-2 cho yêu cầu kỹ thuật thành phần.
Ba vai trò cần phối hợp: thiết bị có tính năng bảo mật vẫn cần được cấu hình, tích hợp và vận hành đúng cách.
IV. Các khái niệm cốt lõi của IEC 62443
1. 7 yêu cầu nền tảng
Các yêu cầu kỹ thuật được tổ chức quanh bảy FR (Foundational Requirements):
| Yêu cầu | Ví dụ trong nhà máy |
| FR1 — Định danh và xác thực | Kỹ sư đăng nhập bằng tài khoản riêng |
| FR2 — Kiểm soát sử dụng | Người xem dữ liệu không có quyền sửa chương trình PLC |
| FR3 — Toàn vẹn hệ thống | Kiểm soát thay đổi cấu hình và phần mềm |
| FR4 — Bảo mật dữ liệu | Mã hóa dữ liệu nhạy cảm khi truyền |
| FR5 — Hạn chế luồng dữ liệu | Chỉ cho phép các kết nối cần thiết giữa vùng mạng |
| FR6 — Phản hồi kịp thời sự kiện | Ghi nhật ký và cảnh báo truy cập bất thường |
| FR7 — Tính sẵn sàng của tài nguyên | Có sao lưu và phương án khôi phục |
Các FR là nền tảng để xây dựng yêu cầu chi tiết ở cấp hệ thống và thành phần.
2. Mức bảo mật SL
Mức bảo mật SL thể hiện năng lực bảo vệ trước các dạng vi phạm có mức độ khác nhau:
| Mức | Khả năng bảo vệ được hướng tới |
| SL0 | Không đặt yêu cầu bảo vệ cụ thể |
| SL1 | Vi phạm ngẫu nhiên hoặc vô tình |
| SL2 | Tấn công cố ý bằng phương tiện đơn giản, ít nguồn lực, kỹ năng phổ thông |
| SL3 | Tấn công bằng phương tiện tinh vi, nguồn lực vừa phải, có kỹ năng chuyên biệt về IACS |
| SL4 | Tấn công tinh vi, nguồn lực lớn, kỹ năng IACS chuyên sâu và động cơ cao |
SME có thể cân nhắc SL2 cho một số vùng sau đánh giá rủi ro; tiêu chuẩn không mặc định mọi SME đều phải chọn SL2.
Cũng cần phân biệt SL-T là mức mục tiêu, SL-C là năng lực bảo mật và SL-A là mức đạt được. Mua một thiết bị có năng lực SL2 không tự động làm cả nhà máy đạt SL2.
3. Vùng và kênh dẫn
IEC 62443 tổ chức hệ thống thành các vùng bảo mật và kiểm soát việc trao đổi dữ liệu giữa chúng:
- Zone (vùng): Nhóm các thiết bị có yêu cầu bảo mật tương đồng, chẳng hạn vùng máy tính văn phòng, vùng SCADA hoặc vùng PLC/HMI điều khiển máy.
- Conduit (kênh dẫn): Nhóm các đường truyền kết nối giữa các vùng, có quy định về thiết bị được truy cập, giao thức và dữ liệu được phép trao đổi.
Ví dụ, tại xưởng ép nhựa, SCADA được phép đọc trạng thái PLC để giám sát sản xuất, còn máy tính văn phòng bị hạn chế truy cập trực tiếp vào PLC. Cách phân chia này giúp kiểm soát kết nối và hạn chế sự cố lan sang các khu vực khác.
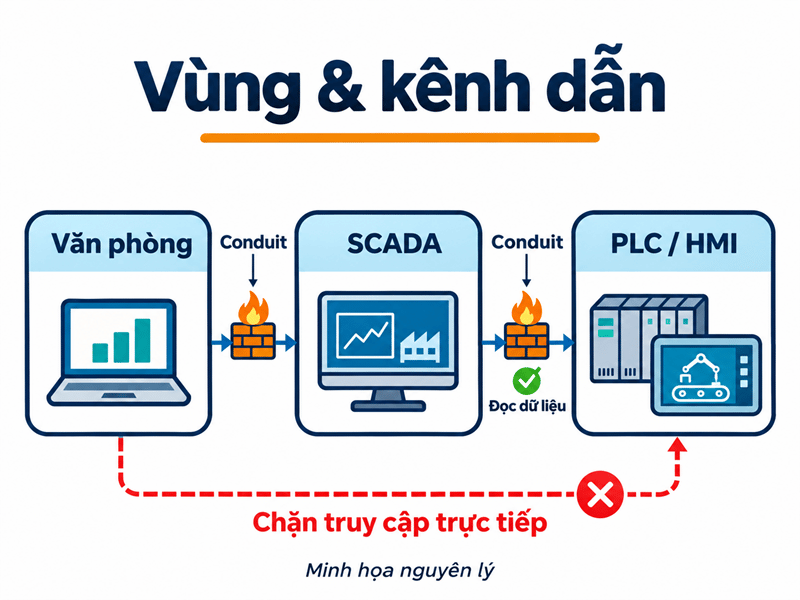
Theo IEC 62443-3-2, nhà máy cần đánh giá rủi ro và xác định mức bảo mật mục tiêu (SL-T) cho từng vùng và kênh dẫn.
4. Phòng thủ chiều sâu
Phòng thủ chiều sâu là cách kết hợp nhiều lớp bảo vệ để giảm nguy cơ xâm nhập và hạn chế thiệt hại khi xảy ra sự cố:
- Kiểm soát truy cập vật lý: Hạn chế người tiếp cận tủ điều khiển, thiết bị và cổng kết nối.
- Phân vùng mạng: Kiểm soát kết nối giữa mạng văn phòng, hệ thống giám sát và thiết bị điều khiển.
- Xác thực và phân quyền: Chỉ cho phép người dùng thực hiện thao tác phù hợp với nhiệm vụ.
- Cấu hình an toàn: Tắt dịch vụ không cần thiết, thay mật khẩu mặc định và kiểm soát thay đổi.
- Giám sát và khôi phục: Phát hiện bất thường, lưu bản sao dự phòng và chuẩn bị phương án phục hồi.
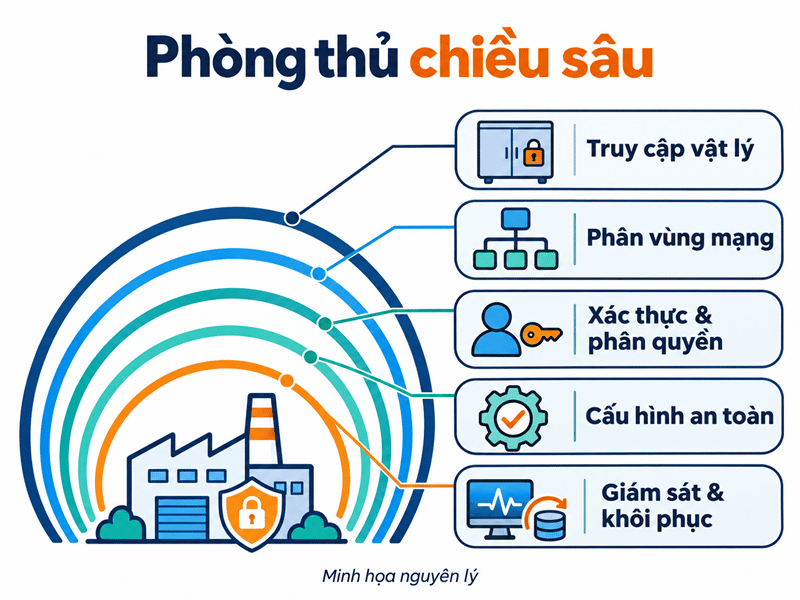
Ví dụ, nếu máy tính văn phòng bị nhiễm mã độc, lớp phân vùng mạng giúp hạn chế mã độc tiếp cận PLC; xác thực và phân quyền tiếp tục ngăn các thao tác trái phép. Khi một lớp bảo vệ bị vượt qua, các lớp còn lại giúp giảm khả năng sự cố lan rộng.
V. Lộ trình 6 bước áp dụng IEC 62443 cho nhà máy SME Việt Nam
Lộ trình dưới đây là gợi ý triển khai, có thể điều chỉnh theo rủi ro và nguồn lực.
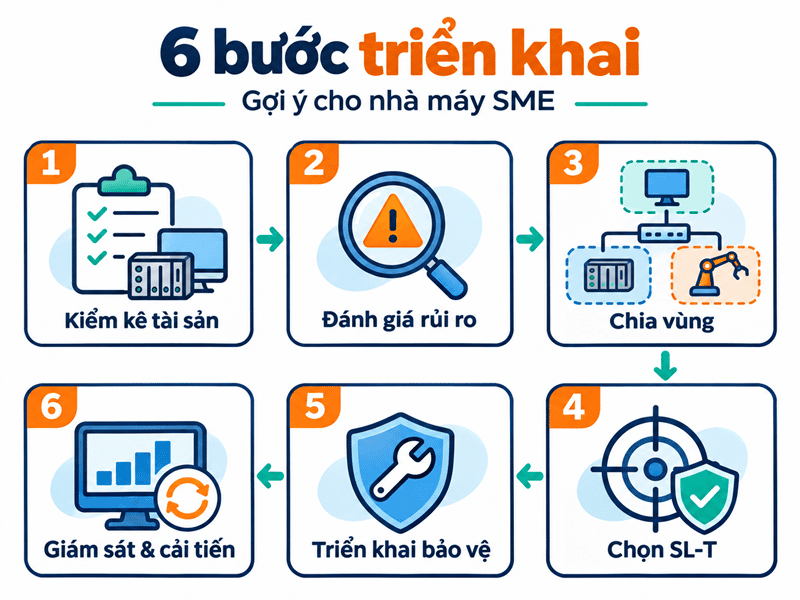
Bước 1: Kiểm kê tài sản OT
Lập danh sách PLC, HMI, biến tần, gateway, máy tính kỹ thuật và phần mềm. Ghi phiên bản, kết nối, người phụ trách, khả năng sao lưu và tình trạng hỗ trợ.
Bước 2: Đánh giá rủi ro theo 3-2
Xác định phạm vi và các kịch bản như mất giám sát, sửa thông số trái phép hoặc truy cập từ xa bị chiếm quyền. Đánh giá hậu quả đối với con người, sản lượng và chất lượng.
Bước 3: Chia vùng và kiểm soát kênh dẫn
Tách mạng IT, giám sát, điều khiển và truy cập từ xa theo rủi ro. Có thể dùng VLAN kết hợp firewall hoặc ACL; VLAN riêng lẻ chưa đủ để kiểm soát mọi luồng truy cập.
Tham khảo kiến trúc hệ thống IoT công nghiệp để xác định vị trí gateway và dịch vụ dữ liệu.
Bước 4: Xác định SL mục tiêu
Chọn SL-T cho từng vùng và kênh dẫn dựa trên kết quả đánh giá. Ghi rõ yêu cầu kỹ thuật, trách nhiệm và tiêu chí nghiệm thu.
Bước 5: Triển khai biện pháp bảo vệ
Ưu tiên tài khoản riêng, quyền tối thiểu, truy cập từ xa có kiểm soát, sao lưu và quản lý bản vá. Với thiết bị hỗ trợ, có thể dùng MQTT over TLS, đồng thời kiểm tra chứng thư và phân quyền topic.
Cân nhắc edge computing IIoT để xử lý dữ liệu tại xưởng theo nhu cầu vận hành.
Bước 6: Giám sát và cải tiến
Chỉ định người nhận cảnh báo, diễn tập khôi phục và đào tạo nhân sự. Đánh giá lại khi thay thiết bị, mở kết nối hoặc thay đổi quy trình sản xuất.
VI. Chọn thiết bị tự động hóa và IoT theo tinh thần IEC 62443
Khi mở rộng kết nối IoT, nhà máy cần xem xét cả cách thiết bị được bảo vệ và quản lý trong quá trình vận hành. Khả năng xác thực, phân quyền, mã hóa truyền thông, cập nhật firmware và sao lưu cấu hình nên được đưa vào tiêu chí lựa chọn, đồng thời đối chiếu theo từng model và phiên bản.
Với hệ thống PLC/HMI đang hoạt động ổn định, IoT Box Kaman là lựa chọn có thể cân nhắc để bổ sung khả năng thu thập và kết nối dữ liệu. Nếu cần giao diện vận hành tại máy kết hợp giám sát từ xa, nhà máy có thể xem xét IoT HMI Kaman. Việc lựa chọn cần gắn với kiến trúc mạng, quyền truy cập và yêu cầu bảo mật cụ thể của dự án.
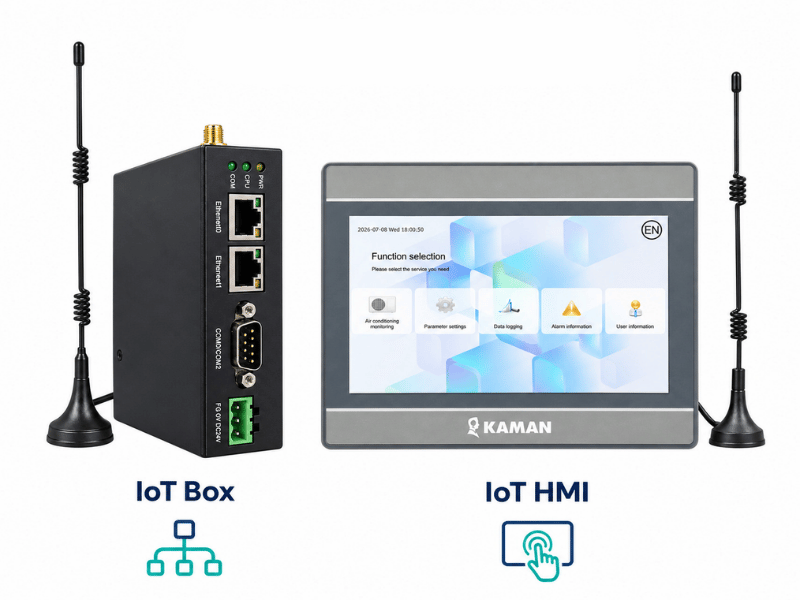
Để bắt đầu, doanh nghiệp có thể gửi thông tin PLC/HMI hiện có và nhu cầu giám sát cho Tự động hoá toàn cầu. Đội ngũ kỹ thuật sẽ hỗ trợ tư vấn giải pháp IoT Kaman, đối chiếu tính năng thiết bị và cách tổ chức kết nối phù hợp với hệ thống thực tế.
 Zalo Miền Bắc