PLC, HMI và SCADA ngày càng được kết nối với phần mềm quản lý, máy tính bảo trì và nền tảng cloud. Dữ liệu dễ khai thác hơn, nhưng một tài khoản bị lộ hoặc kết nối từ xa cấu hình sai cũng có thể mở đường vào hệ thống điều khiển. Vì vậy, bảo mật giao thức công nghiệp cần được tính đến ngay khi mở rộng kết nối.
Bài viết giúp kỹ sư và nhà máy SME nhận diện rủi ro, hiểu khả năng bảo vệ của từng giao thức và xây dựng lộ trình phù hợp với thiết bị hiện có.
I. Bảo mật giao thức công nghiệp là gì?
1. Định nghĩa và các mục tiêu cần bảo vệ
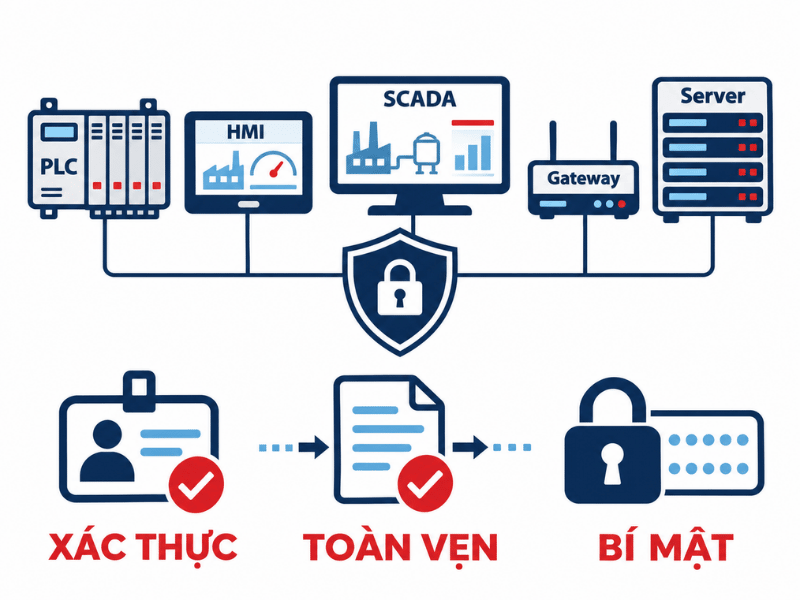
Bảo mật giao thức công nghiệp là việc áp dụng cơ chế kỹ thuật và quy tắc vận hành để bảo vệ dữ liệu, lệnh điều khiển trao đổi giữa PLC, HMI, SCADA, gateway và máy chủ. Ba mục tiêu trực tiếp gồm:
- Tính xác thực: xác minh thiết bị hoặc người dùng đang giao tiếp.
- Tính toàn vẹn: phát hiện dữ liệu bị thay đổi trái phép trong quá trình truyền.
- Tính bí mật: hạn chế bên không được phép đọc dữ liệu, thường bằng mã hóa.
Để bảo vệ hoạt động sản xuất, hệ thống còn cần phân quyền lệnh và duy trì tính sẵn sàng. Một thiết bị đã xác thực không có nghĩa được phép ghi mọi thanh ghi. Nếu cần ôn lại vai trò các chuẩn kết nối, bạn có thể xem bài giao thức truyền thông công nghiệp.
2. Bảo mật IT và OT khác nhau ở đâu?
Bảo mật IT tập trung bảo vệ dữ liệu, tài khoản và các hệ thống thông tin. Trong khi đó, bảo mật OT còn phải bảo đảm máy móc vận hành ổn định và an toàn. Một sự cố trên mạng OT có thể làm gián đoạn dây chuyền, hư hỏng thiết bị hoặc ảnh hưởng đến con người.
Khác biệt còn nằm ở cách bảo trì. Máy tính văn phòng thường có thể cập nhật hoặc khởi động lại linh hoạt hơn, còn PLC, HMI và SCADA cần được xử lý theo kế hoạch sản xuất. Nhiều thiết bị công nghiệp hoạt động trong 10–20 năm, nên khả năng cập nhật và hỗ trợ bảo mật cũng có thể bị hạn chế.
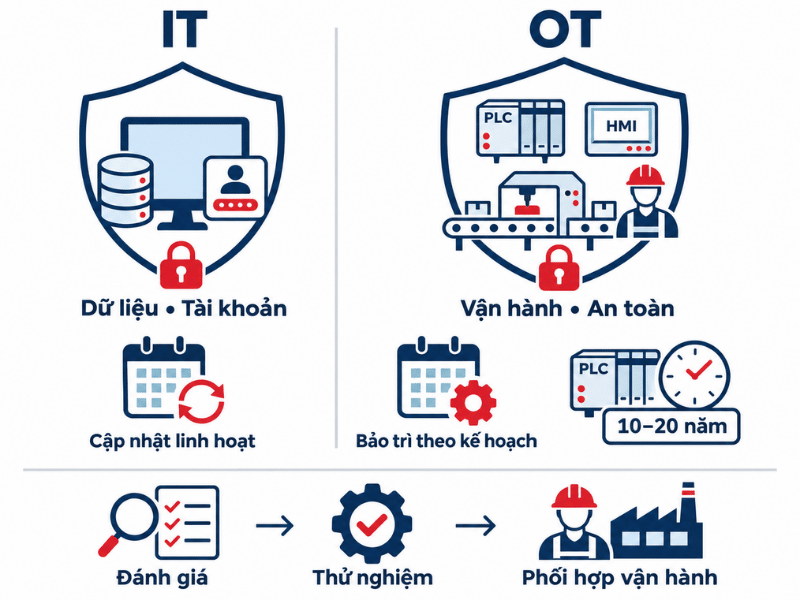
Vì vậy, các thay đổi trên hệ thống OT cần được đánh giá tác động, thử nghiệm và phối hợp với bộ phận vận hành trước khi triển khai.
II. Vì sao giao thức công nghiệp dễ bị tấn công?
Nhiều giao thức truyền thống như Modbus và PROFIBUS được phát triển cho môi trường điều khiển có phạm vi truy cập hạn chế. Thiết kế ban đầu tập trung vào trao đổi dữ liệu ổn định, chưa tích hợp đầy đủ cơ chế chống tác nhân độc hại.
Với Modbus RTU/TCP thông thường, ba hạn chế cần chú ý là:
- Thiếu xác thực mật mã: bản thân giao thức không xác minh danh tính bên gửi. Khi đã tiếp cận được thiết bị, yêu cầu hợp lệ có thể được xử lý nếu thiết bị không có lớp kiểm soát bổ sung.
- Không mã hóa dữ liệu: nội dung bản tin có thể bị đọc khi bên tấn công có khả năng thu thập lưu lượng.
- Không bảo vệ toàn vẹn bằng mật mã: CRC của Modbus RTU giúp phát hiện lỗi truyền, nhưng không chứng minh bản tin chưa bị sửa có chủ đích.
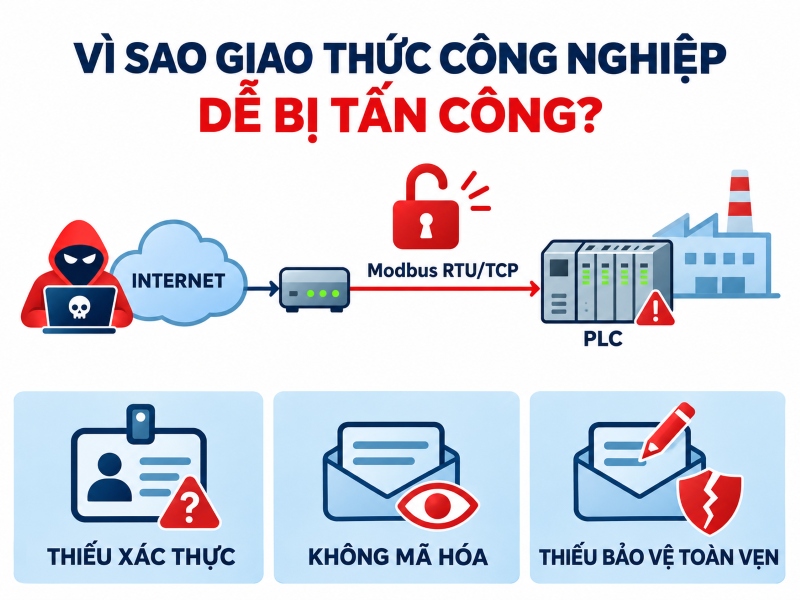
IIoT và bảo trì từ xa mở thêm đường kết nối giữa OT với mạng doanh nghiệp và Internet. Rủi ro tăng khi nhà máy mở cổng PLC trực tiếp, dùng tài khoản chung hoặc cho máy tính bảo trì truy cập nhiều vùng mạng.
Stuxnet, được phát hiện năm 2010, và các sự cố lưới điện Ukraine năm 2015–2016 cho thấy tấn công mạng có thể tác động tới quá trình vật lý. Những vụ việc này có nhiều mắt xích xâm nhập và điều khiển; không nên quy toàn bộ nguyên nhân cho một giao thức thiếu mã hóa. Bảo mật giao thức công nghiệp vì thế cần nằm trong chiến lược an ninh mạng công nghiệp nhiều lớp.
III. Các hình thức tấn công phổ biến vào giao thức công nghiệp
Hậu quả phụ thuộc quyền truy cập, trạng thái máy và các lớp bảo vệ hiện có. Bảng dưới đây mô tả các tình huống cần tính đến khi đánh giá mạng điều khiển.
| Hình thức | Cách thức | Hậu quả có thể xảy ra |
| Nghe lén — sniffing | Thu thập lưu lượng tại vị trí có thể quan sát đường truyền | Lộ thông số vận hành, cấu trúc mạng hoặc công thức sản xuất |
| Man-in-the-Middle | Can thiệp vào luồng trao đổi giữa thiết bị và HMI/SCADA | Sửa giá trị đo hoặc phản hồi, khiến người vận hành đánh giá sai |
| Giả mạo — spoofing | Mạo danh nguồn tin hoặc gửi yêu cầu điều khiển trái phép | Thay đổi tham số, dừng máy; có thể gây hư hại tùy liên động bảo vệ |
| Phát lại — replay | Gửi lại bản tin đã thu được khi cơ chế kiểm tra độ mới không đủ | Lệnh hoặc dữ liệu cũ được chấp nhận ngoài ý muốn |
| Từ chối dịch vụ — DoS | Làm cạn tài nguyên xử lý, kết nối hoặc băng thông | Mất truyền thông, mất khả năng giám sát hoặc gián đoạn sản xuất |
Mã hóa giúp hạn chế nghe lén nhưng không tự giải quyết mọi dạng tấn công. Một tài khoản hợp lệ có quyền quá rộng vẫn có thể gửi lệnh nguy hiểm; một thiết bị đã bị chiếm quyền vẫn có thể phát dữ liệu sai qua kết nối được mã hóa.
IV. Tiêu chuẩn IEC 62443: khung bảo mật cho hệ thống tự động hóa
ISA/IEC 62443 là bộ tiêu chuẩn về an ninh mạng cho hệ thống tự động hóa và điều khiển công nghiệp, bao quát trách nhiệm của chủ tài sản, nhà tích hợp và nhà cung cấp sản phẩm. Hai khái niệm hữu ích với SME gồm:
- Zones & Conduits: nhóm tài sản có yêu cầu bảo mật chung thành vùng; xác định và bảo vệ các kênh liên lạc giữa vùng.
- Security Level SL1–SL4: các mức yêu cầu bảo vệ trước tác nhân có năng lực tăng dần, từ vi phạm ngẫu nhiên đến tấn công có chủ đích với nguồn lực lớn. Mức mục tiêu được chọn theo đánh giá rủi ro.
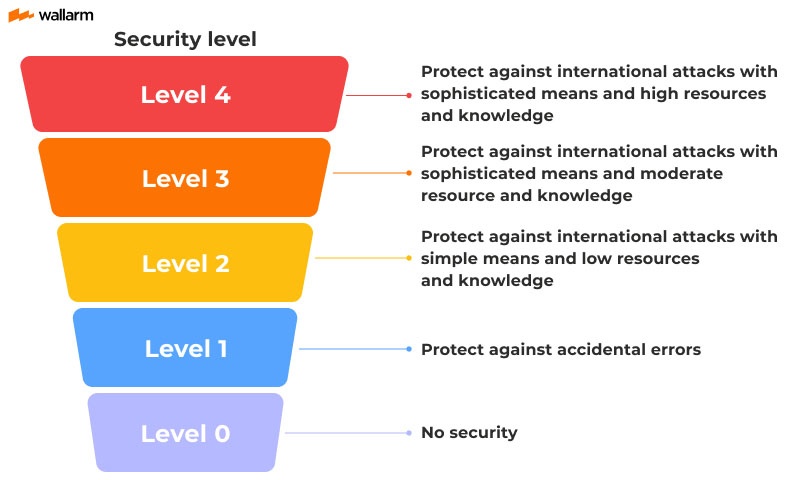
Doanh nghiệp có thể dùng khung này để lập danh sách yêu cầu về tài khoản, cập nhật, ghi log và phân vùng. Nếu nhà cung cấp công bố chứng nhận, cần kiểm tra đúng phần tiêu chuẩn, sản phẩm, phiên bản và phạm vi chứng nhận; chứng nhận một thiết bị không đồng nghĩa toàn nhà máy đã đáp ứng.
V. 7 giải pháp bảo mật giao thức công nghiệp cho nhà máy
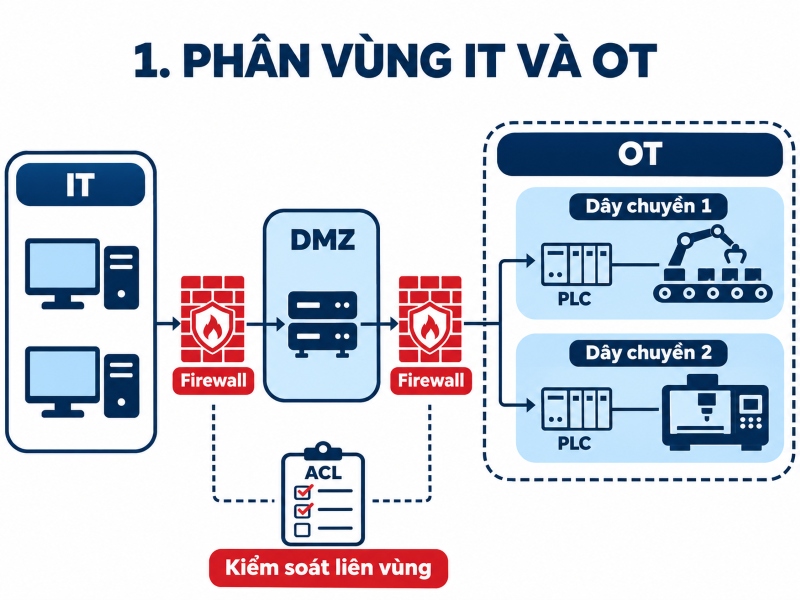
1. Phân vùng mạng IT và OT
Tách mạng văn phòng khỏi mạng điều khiển, sau đó chia OT theo dây chuyền hoặc mức độ quan trọng. VLAN hỗ trợ phân chia logic nhưng cần ACL hoặc firewall kiểm soát lưu lượng liên vùng. Đặt dịch vụ trao đổi IT/OT tại DMZ công nghiệp; chỉ mở các luồng cần thiết.
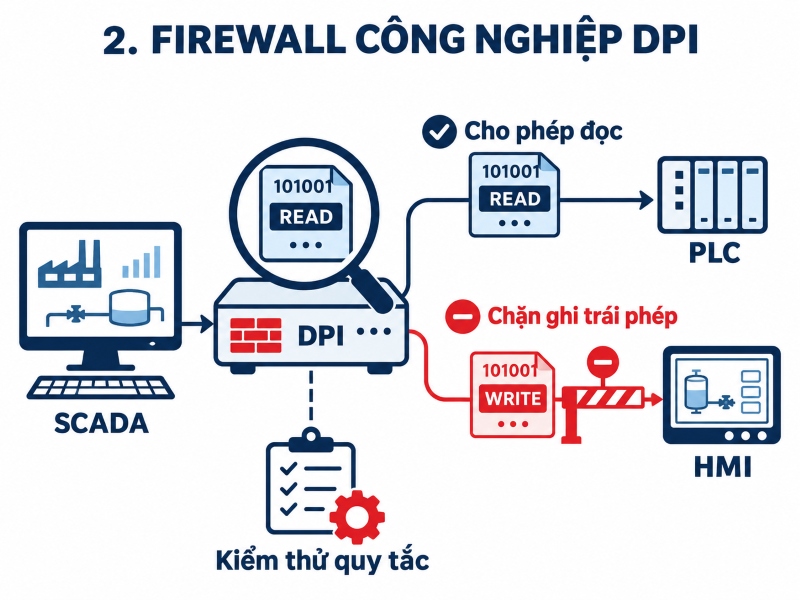
2. Lọc lệnh bằng firewall công nghiệp có DPI
Thiết bị hỗ trợ kiểm tra sâu gói tin có thể giới hạn mã hàm và vùng địa chỉ Modbus theo khả năng sản phẩm. Chẳng hạn, máy chủ giám sát chỉ được đọc thanh ghi cần dùng. Kiểm thử quy tắc trước khi chặn để tránh ảnh hưởng HMI, liên động và tác vụ bảo trì hợp lệ.
3. Dùng gateway hoặc edge làm lớp trung gian
Giữ PLC cũ trong vùng OT, cho gateway được phép đọc dữ liệu rồi gửi lên máy chủ qua MQTT/TLS hoặc OPC UA bảo mật nếu thiết bị hỗ trợ. Gateway cần giới hạn cổng, quyền ghi và luồng chuyển tiếp; chuyển đổi giao thức không tự tạo ra bảo mật.
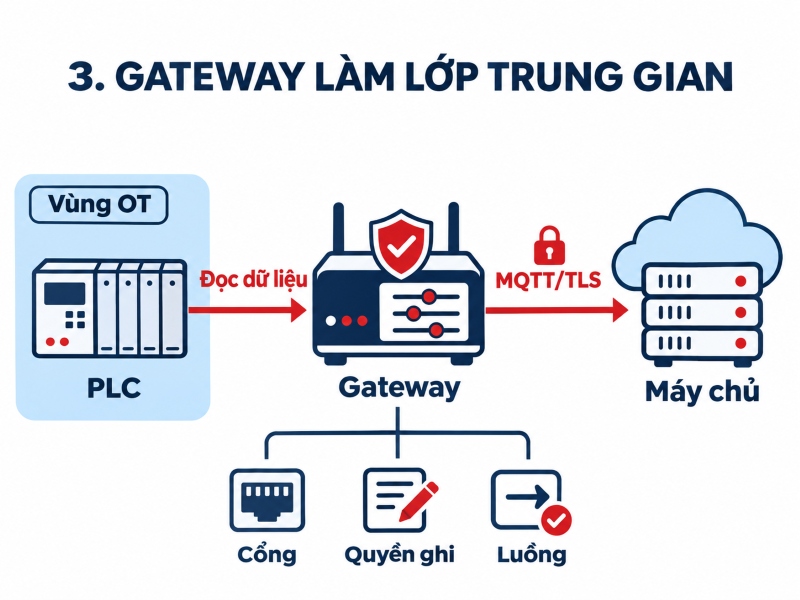
Khi chọn bộ chuyển đổi giao thức công nghiệp, hãy kiểm tra cả chức năng bảo vệ. Nếu cần xử lý tại chỗ, tham khảo vai trò của edge computing IIoT.
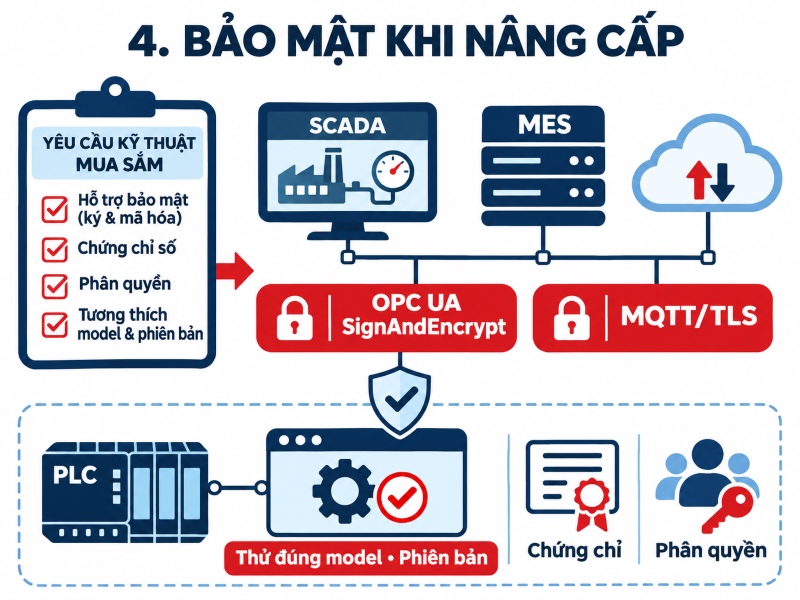
4. Đưa yêu cầu bảo mật vào hồ sơ nâng cấp
Với kết nối SCADA, MES hoặc cloud, yêu cầu rõ OPC UA SignAndEncrypt hay MQTT/TLS, cách quản lý chứng chỉ và quyền truy cập. Thử trên đúng model và phiên bản phần mềm trước khi mua; không dùng tên giao thức làm bằng chứng duy nhất.
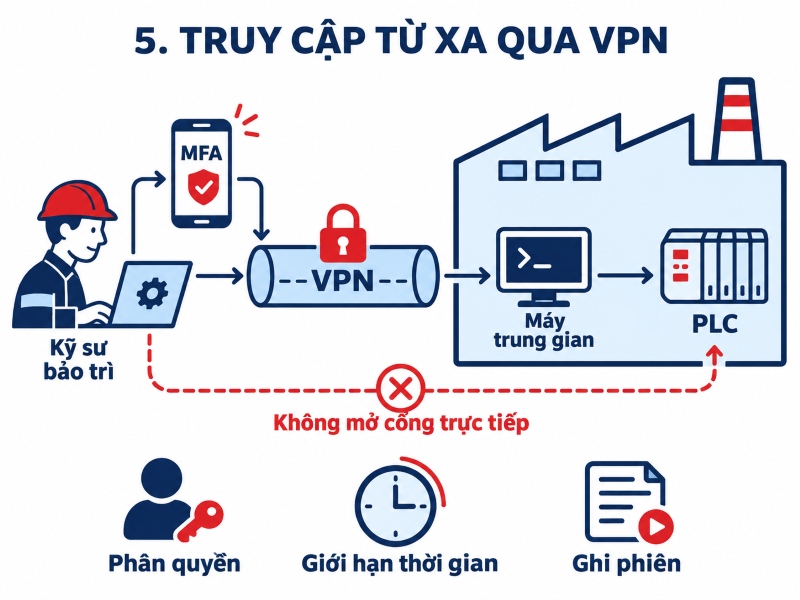
5. Kiểm soát truy cập từ xa qua VPN
Không chuyển tiếp cổng PLC trực tiếp ra Internet. Dùng VPN hoặc giải pháp truy cập được quản lý, kết hợp MFA và máy trung gian khi phù hợp. Giới hạn người dùng, thiết bị đích, thời gian và ghi lại phiên bảo trì. VPN không thay thế phân quyền bên trong mạng.
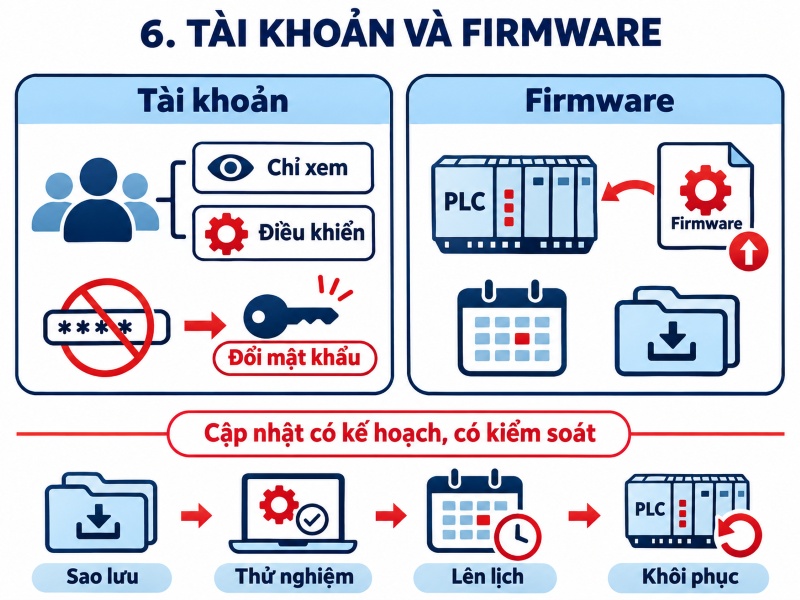
6. Quản lý tài khoản và firmware
Đổi mật khẩu mặc định, tách tài khoản xem và điều khiển, thu hồi quyền khi hết nhu cầu. Theo dõi bản vá từ hãng; sao lưu cấu hình, thử tương thích và bố trí lịch cập nhật cùng phương án khôi phục.
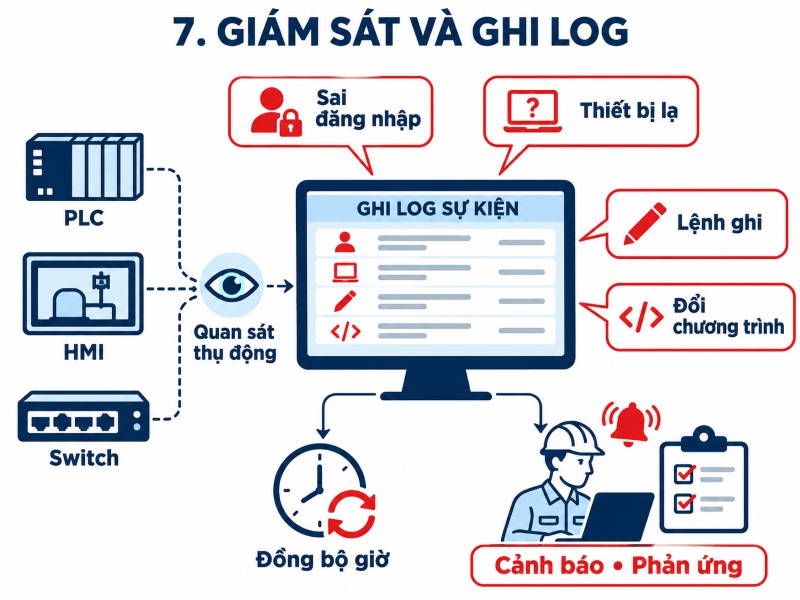
7. Giám sát và ghi log bất thường
Theo dõi đăng nhập thất bại, thiết bị lạ, lệnh ghi và thay đổi chương trình PLC. Ưu tiên quan sát thụ động với mạng nhạy cảm; đồng bộ thời gian và chỉ định người nhận cảnh báo. Bảo mật hệ thống SCADA cần cả khả năng phát hiện lẫn quy trình phản ứng.
VI. Lộ trình bảo mật cho nhà máy SME: bắt đầu từ đâu?
- Kiểm kê: ghi model, firmware, giao thức, đường kết nối và người chịu trách nhiệm từng thiết bị.
- Đóng truy cập trực tiếp: rà soát cổng công khai và tài khoản từ xa, chuyển sang phương án được kiểm soát.
- Phân vùng: bắt đầu từ ranh giới IT/OT và các máy có hậu quả dừng lớn.
- Nâng cấp từng bước: thí điểm gateway, giao thức có bảo mật và giám sát trên một cụm máy trước khi nhân rộng.
Bảo mật giao thức công nghiệp có thể triển khai theo mức độ rủi ro và ngân sách. Mỗi bước nên có người phụ trách, tiêu chí kiểm tra và bản sao lưu phục vụ khôi phục sản xuất.
Sau khi xác định lộ trình, bước tiếp theo là lựa chọn phương án kết nối phù hợp với thiết bị và hạ tầng hiện có. Nếu doanh nghiệp đang cần thu thập dữ liệu PLC, giám sát máy móc hoặc hỗ trợ kỹ thuật từ xa, liên hệ ngay với Tự Động Hóa Toàn Cầu để được tư vấn giải pháp IoT và cách tổ chức kết nối theo nhu cầu thực tế.
.
 Zalo Miền Bắc